Tạo IAM Role
Tạo IAM Role
Chúng ta sẽ tiến hành tạo một IAM role cho người dùng EC2 Administrator cùng với những chính sách đã được tạo ra ở phần trước.
Đăng nhập vào AWS Management Console và truy cập đến IAM Management Console.
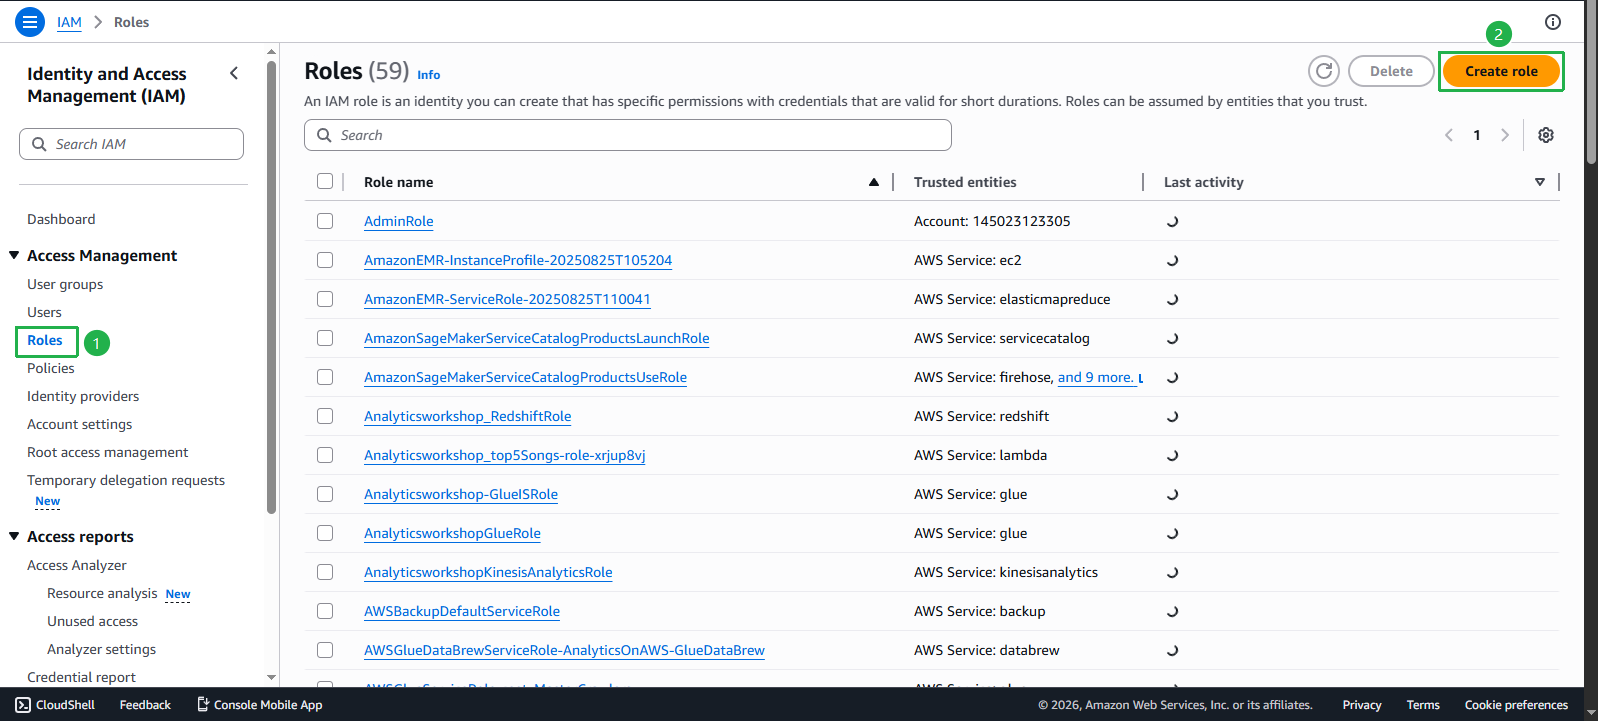
Ở thanh điều hướng bên tay trái, chọn Role và nhấn nút Create role.
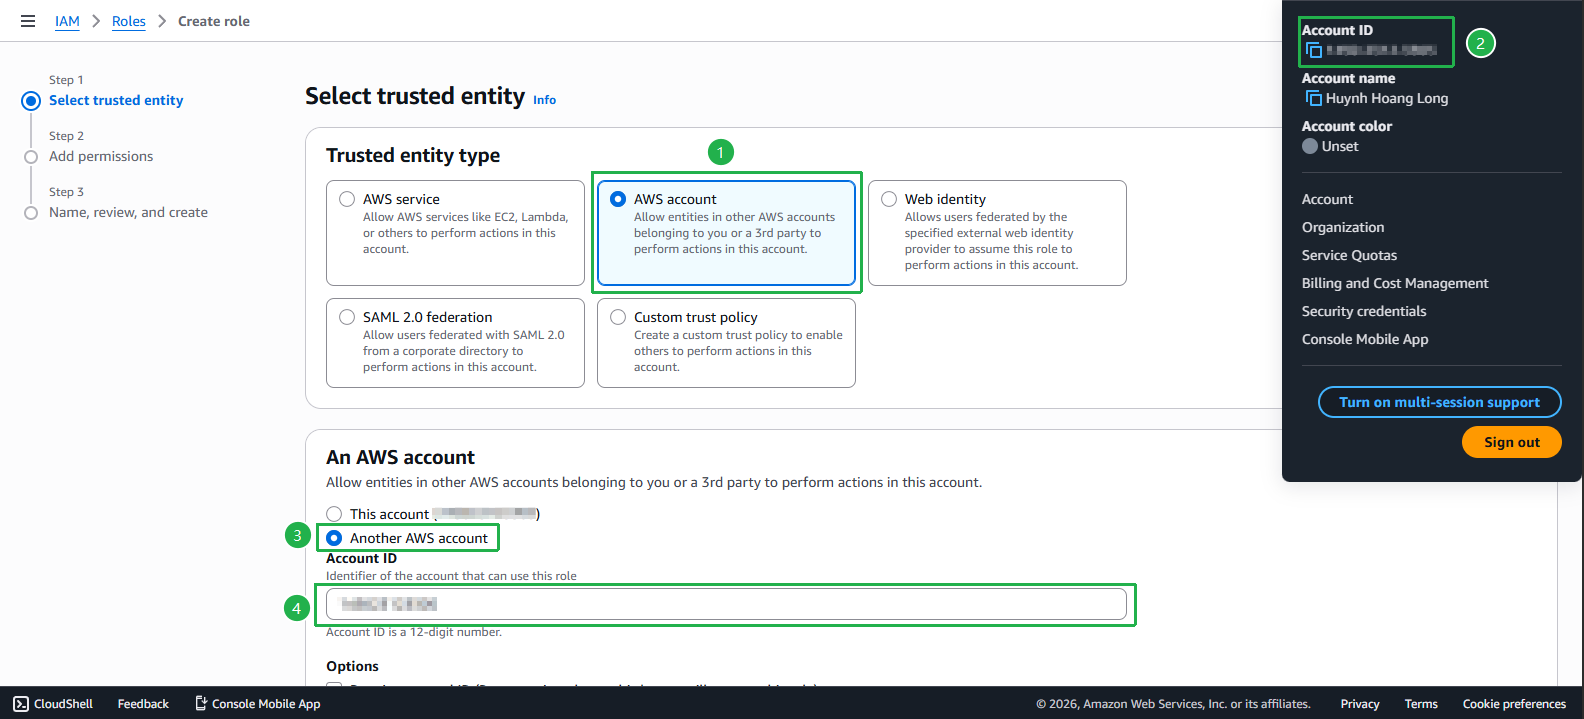
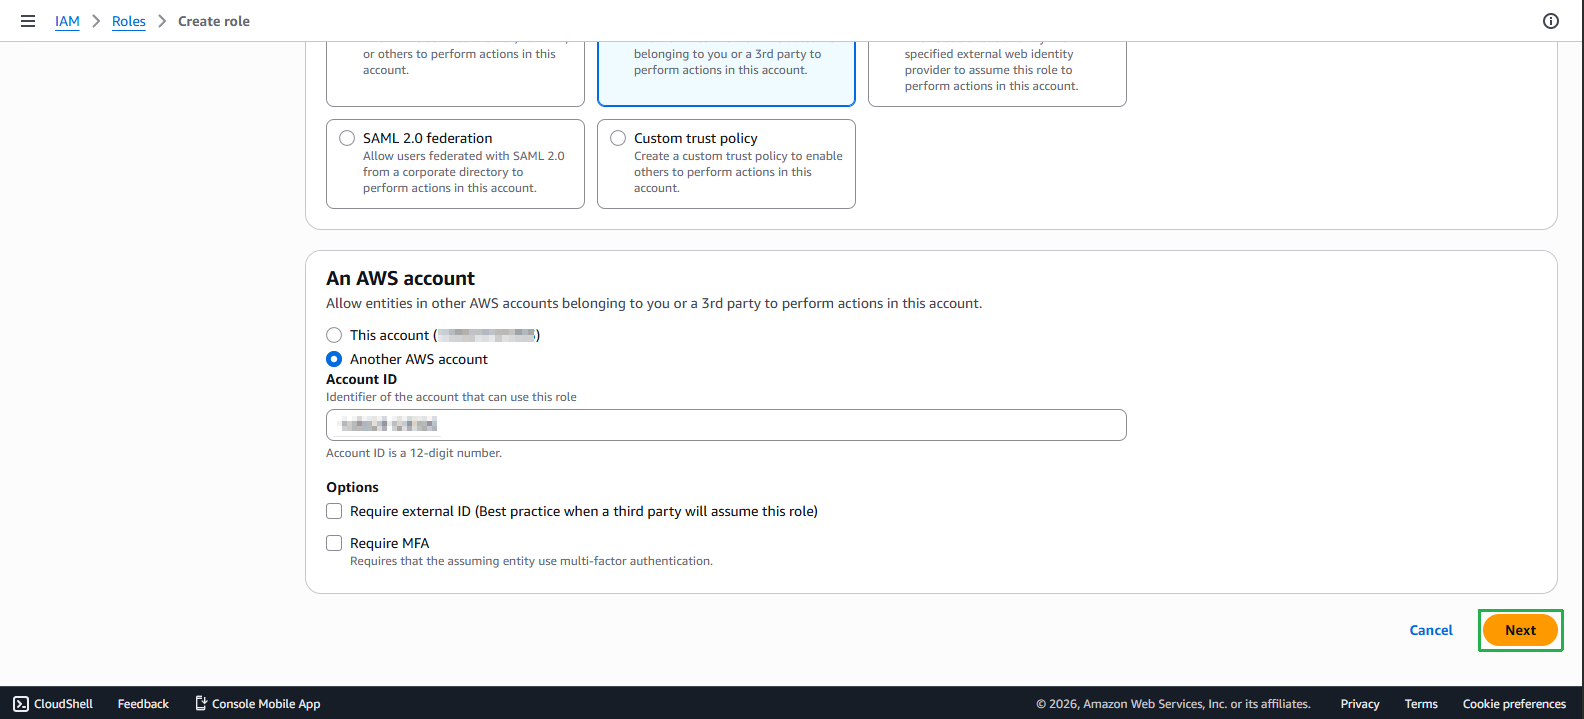
- Ở màn hình tạo mới, chúng ta chọn Another AWS account và điền account ID của mình vào (bạn có thể tìm Account ID ở phần My Account). Chọn Next
Để nâng cao bảo mật các bạn có thể bật Require MFA
Ở khu vực Attach permissions policies, chúng ta sẽ lần lượt chọn các chính sách dưới đây:
- ec2-list-read
- ec2-create-tags
- ec2-create-tags-existing
- ec2-run-instances
- ec2-manage-instances
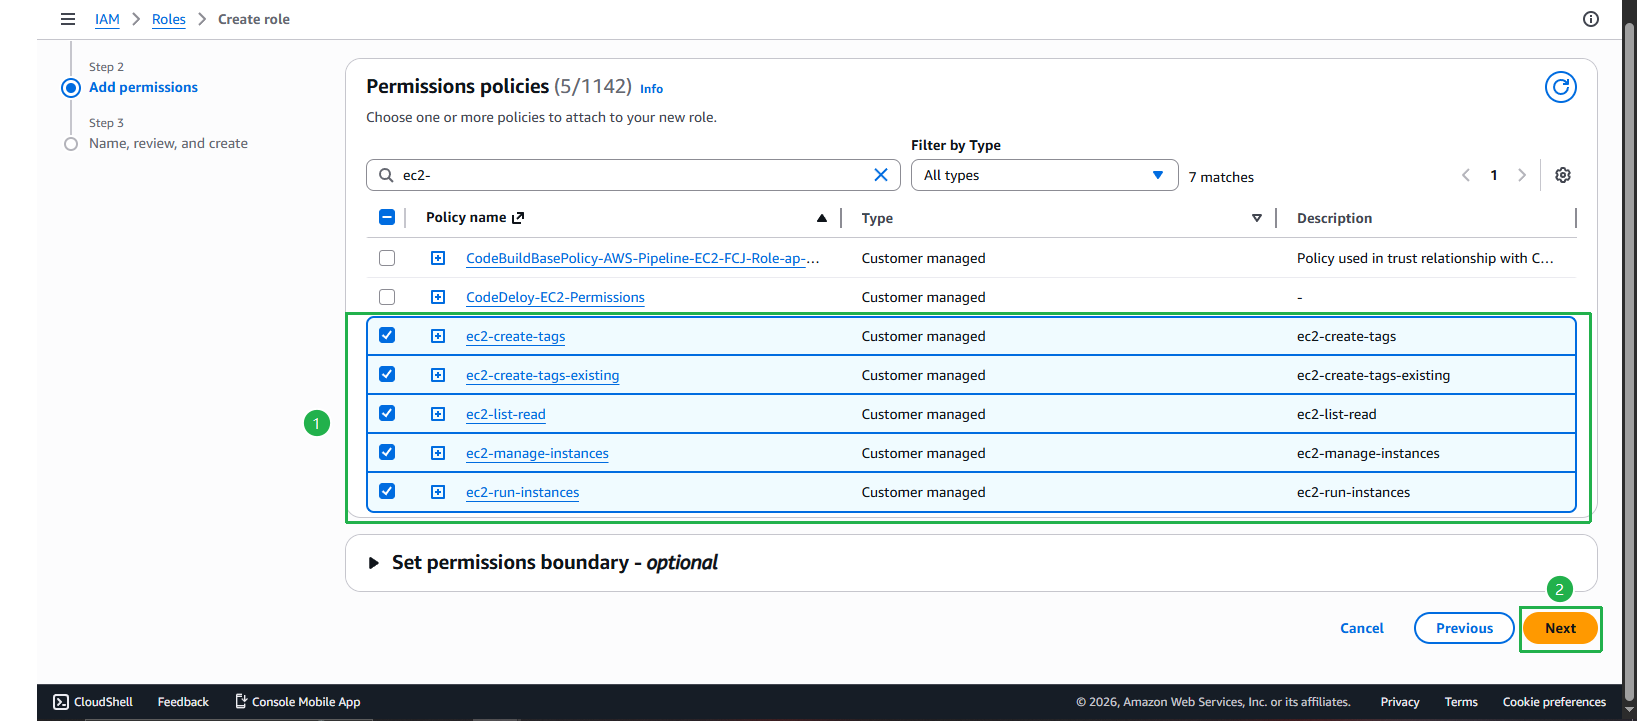
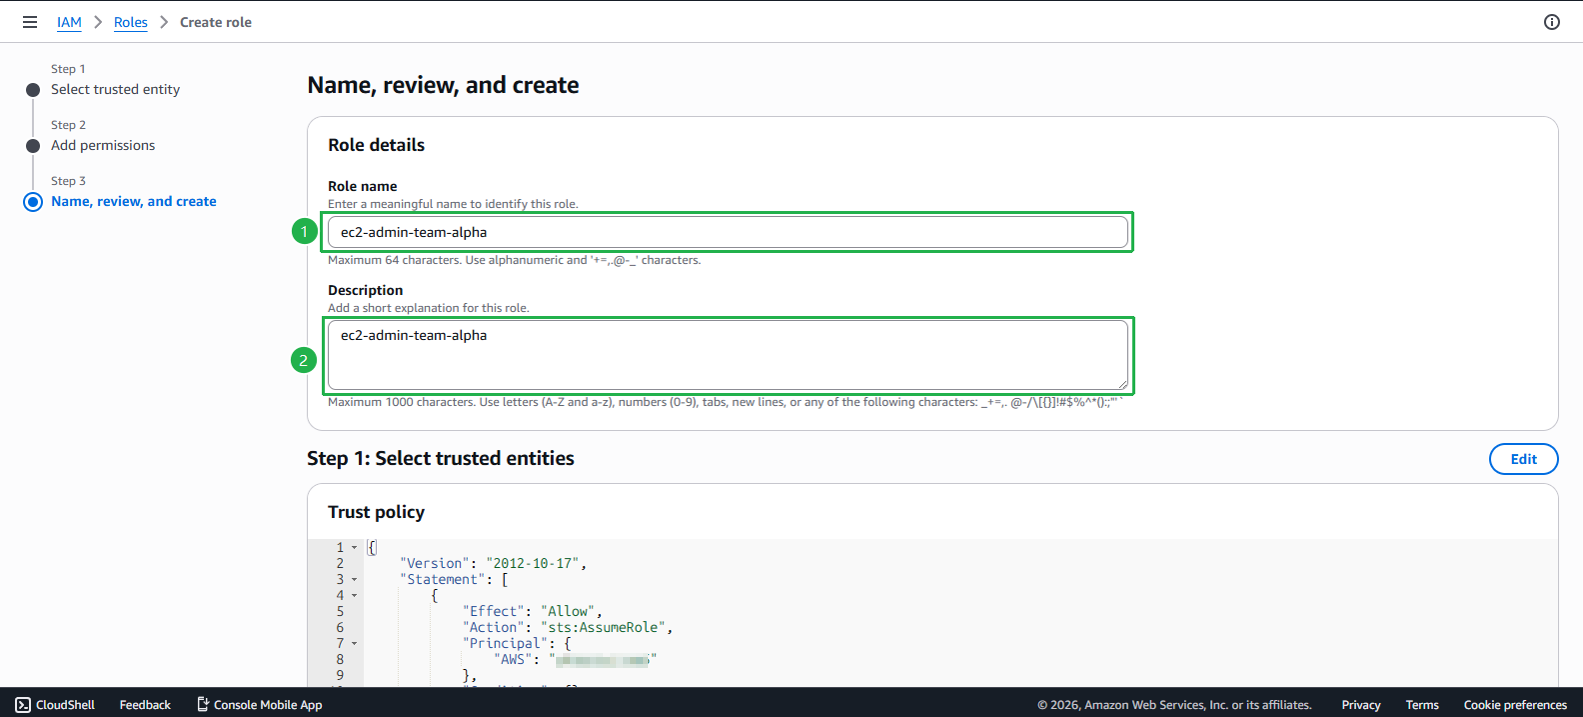
Điền tên
ec2-admin-team-alphacùng với miêu tả cụ thể.Chọn Next.
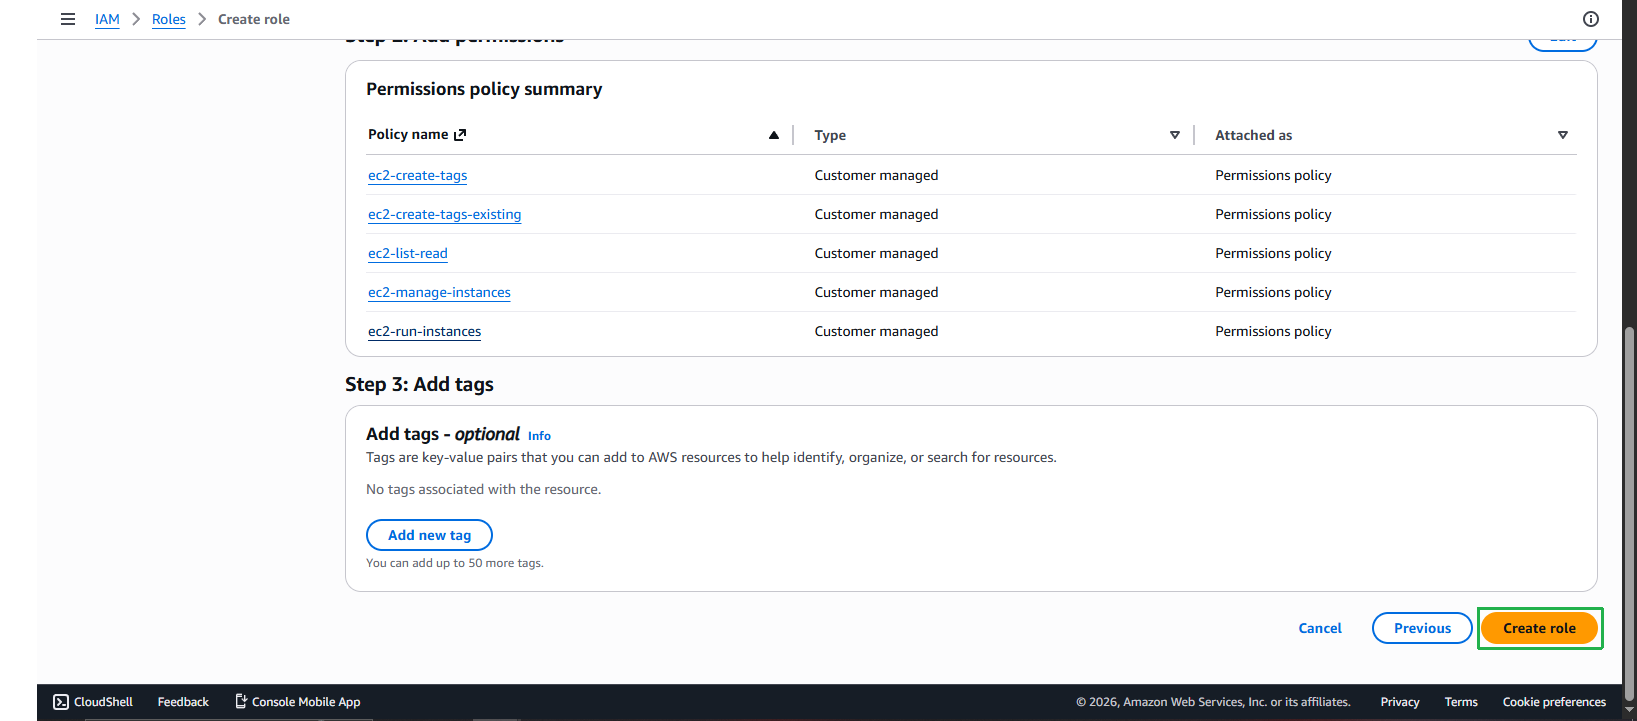
- Tiến hành tạo bằng cách nhấn Create role.
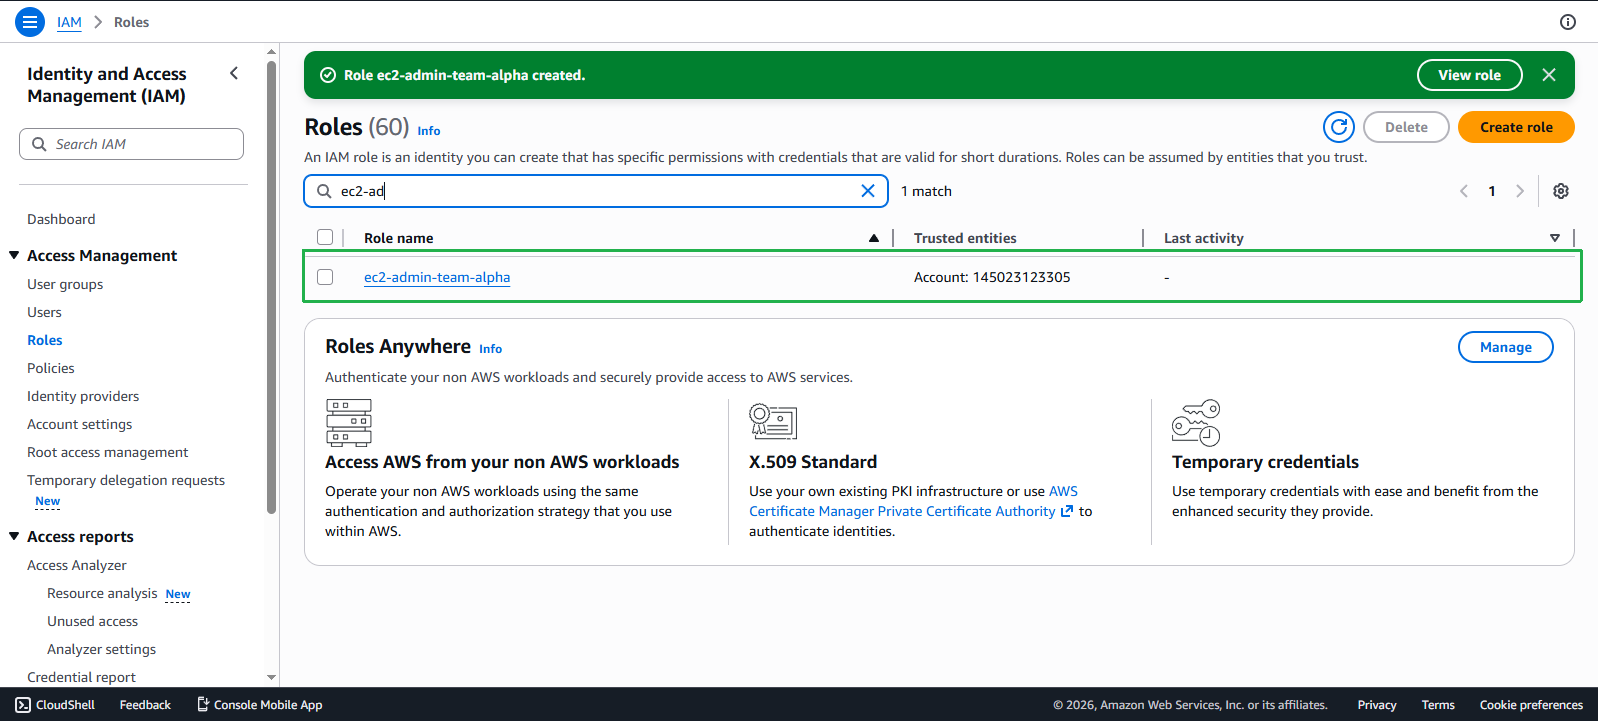
- Sau khi tạo thành công, trong danh sách các IAM roles, chúng ta chọn ec2-admin-team-alpha.
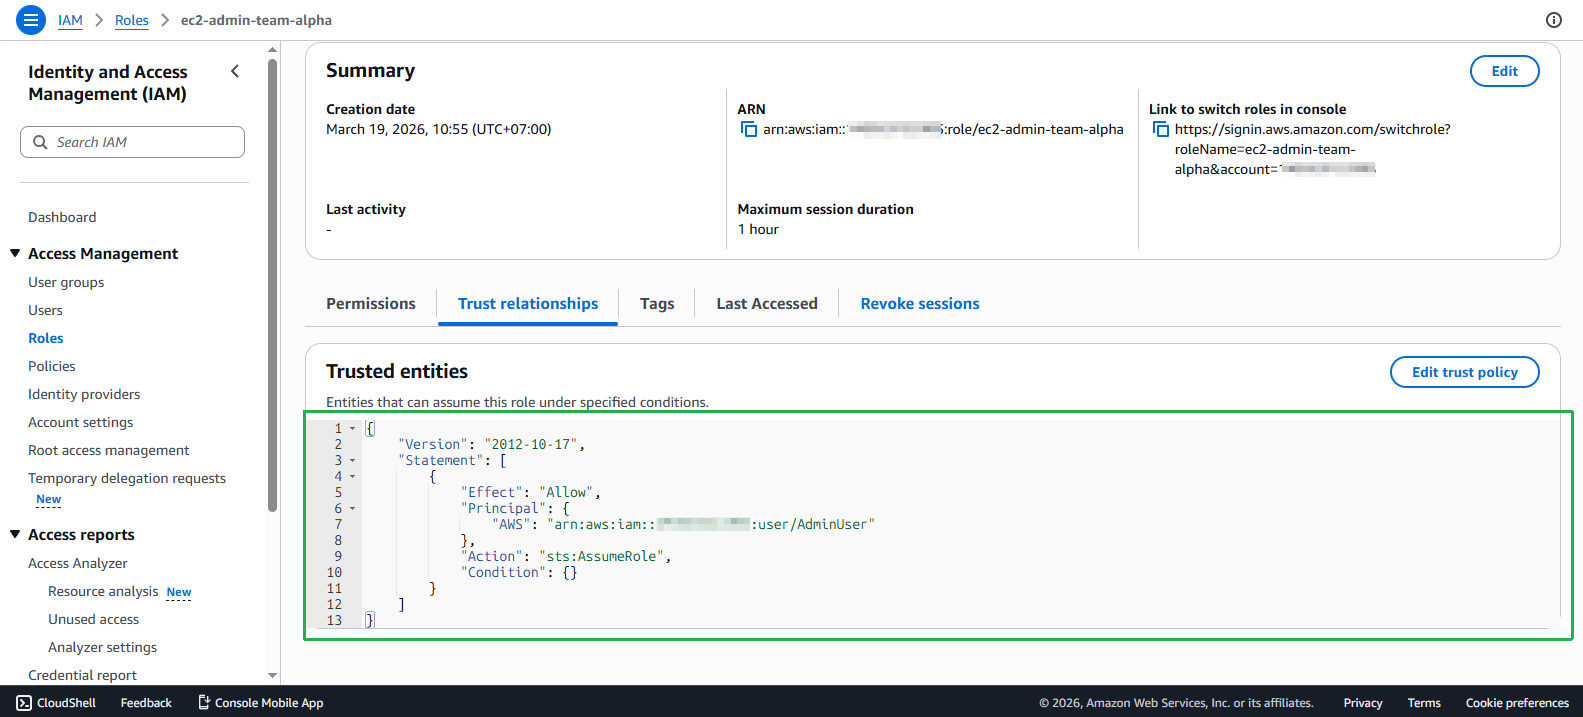
- Chúng ta tiến hành cấu hình Trust relationships.
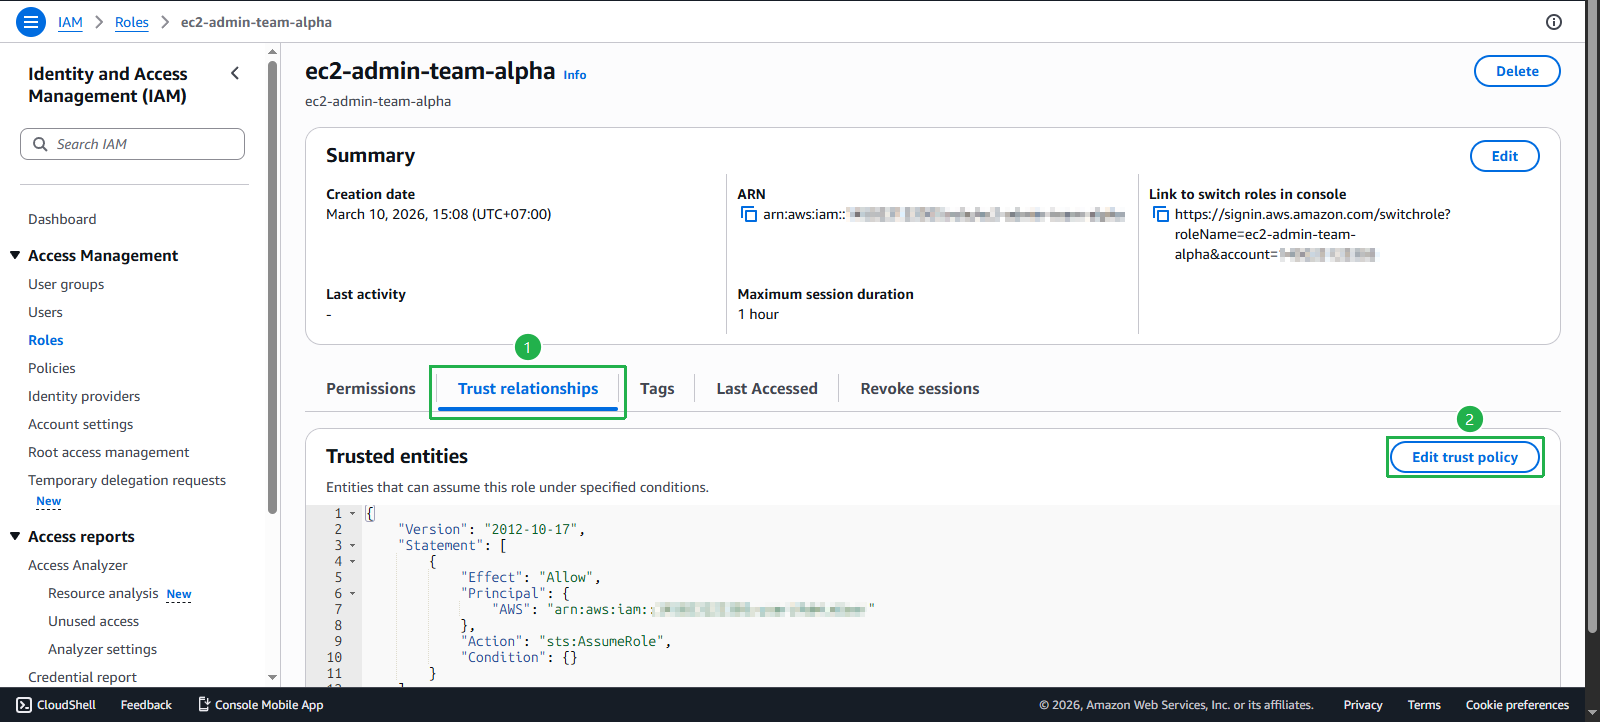
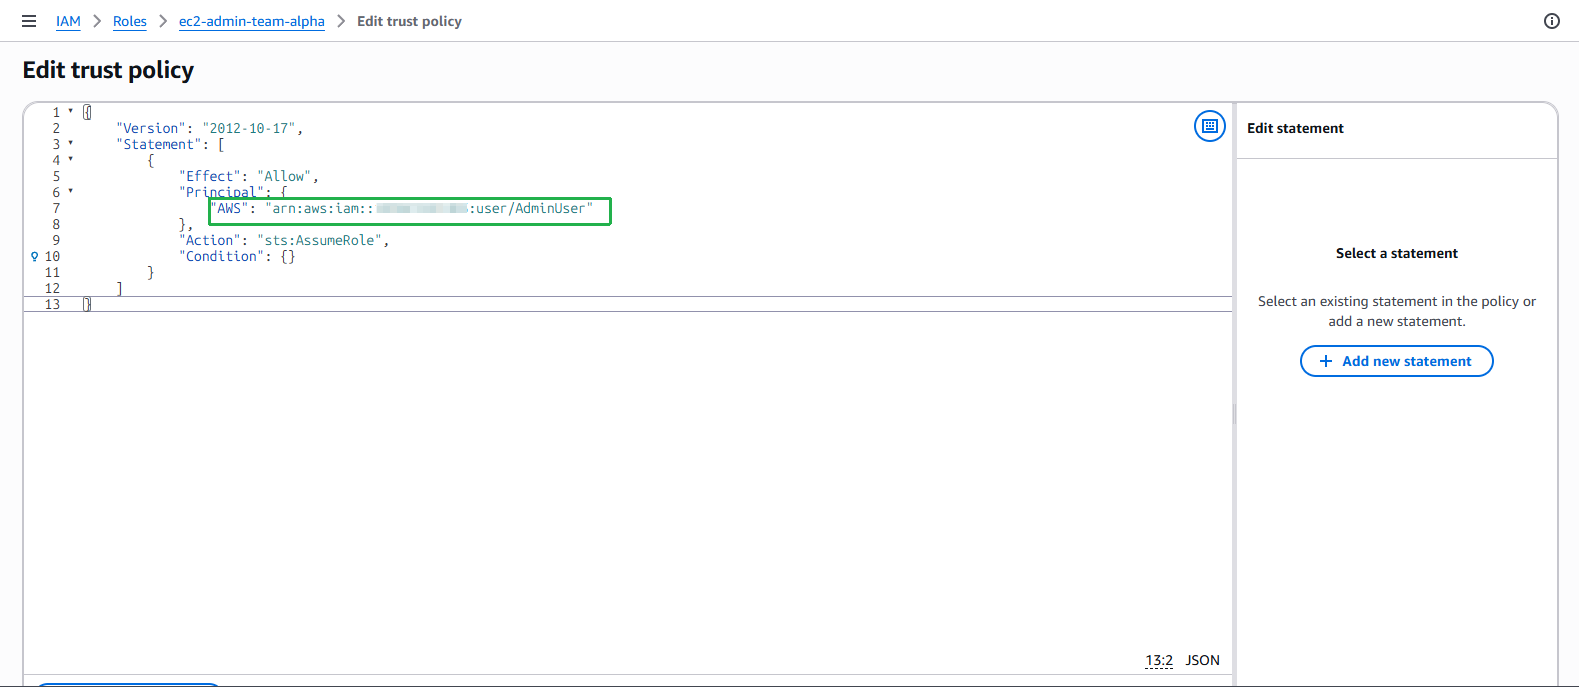
Thực hiện chỉnh sửa trust policy và ấn Update policy
arn:aws:iam:<Account ID>:user/AdminUser
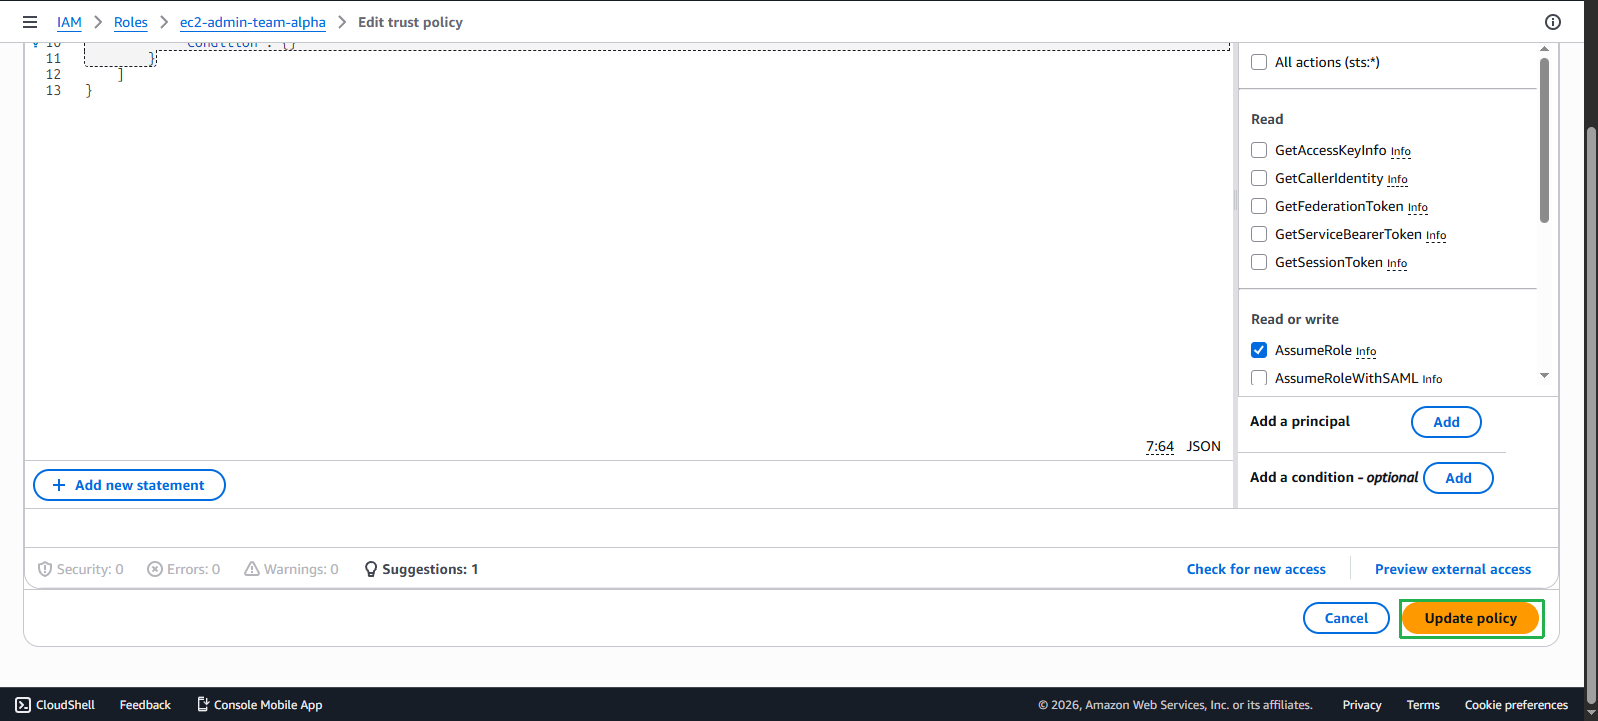
- Hoàn thành cập nhật.